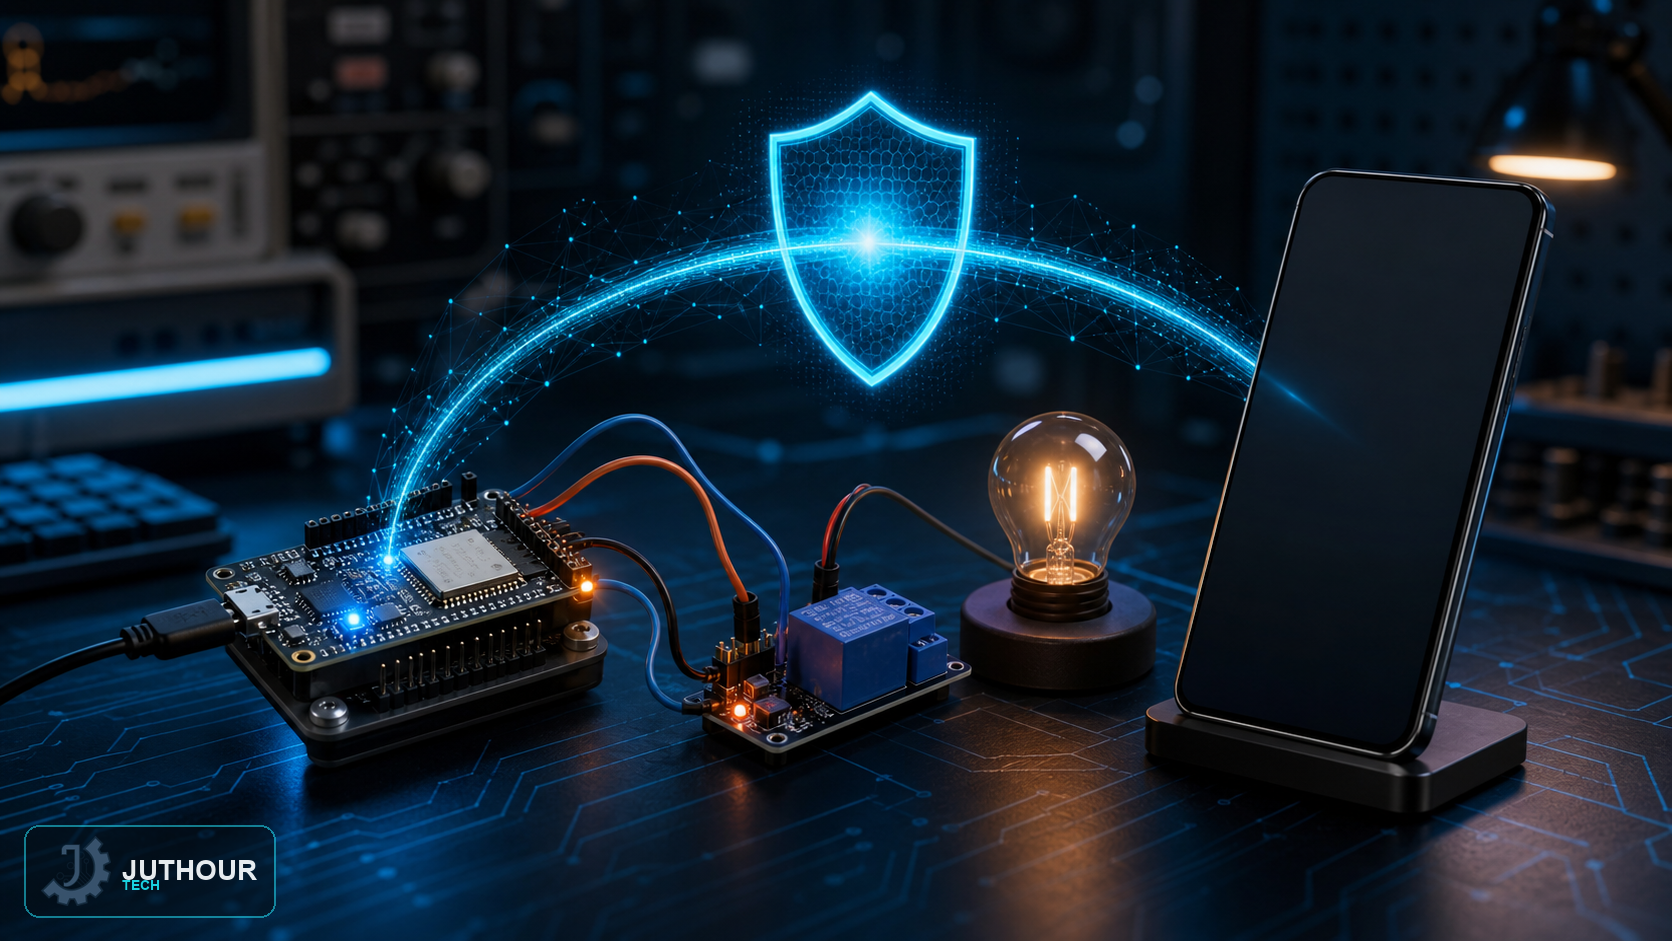
يمكن التحكم في ESP32 من خارج الشبكة المحلية، لكن نشر أوامر تحكم على الإنترنت يتطلب تصميمًا أمنيًا قبل كتابة الواجهة. الفكرة الآمنة تفصل بين لوحة المستخدم والخدمة الخلفية والجهاز، وتتعامل مع كل أمر كعملية موثقة ومحدودة الصلاحية.
بنية مقترحة
استخدم API عبر HTTPS بدل طلبات HTTP غير المشفرة. تسجل الواجهة المستخدم عبر مصادقة قوية، ويتحقق الخادم من صلاحياته قبل حفظ أمر جديد. يتصل ESP32 بالخادم عبر TLS أو وسيط MQTT آمن، ويقرأ فقط الأوامر المخصصة له.
ضوابط لا غنى عنها
- تخزين كلمات المرور بصيغة تجزئة آمنة وحفظ الأسرار خارج الكود.
- استخدام استعلامات مجهزة Prepared Statements ومحددات للطلبات وسجل تدقيق.
- إضافة رقم تسلسلي أو وقت انتهاء لكل أمر لمنع إعادة تشغيل أمر قديم.
- تحديد حالة آمنة للمخارج عند فقد الاتصال أو إعادة التشغيل.
- استخدام حماية CSRF للوحة الويب والتحقق من المدخلات على الخادم والجهاز.
الوصول من الإنترنت
لا تفتح منفذًا مباشرًا إلى ESP32. يفضل VPN أو نفق عكسي أو منصة MQTT/IoT موثوقة. امتلاك نطاق لا يلغي الاعتماد على الاستضافة وDNS وشهادات TLS، ولا يجعل النظام آمنًا تلقائيًا.
تنبيه: لا تستخدم نموذجًا تجريبيًا للتحكم في أحمال خطرة أو معدات قد تتحرك دون دوائر إيقاف طوارئ وحواجز أمان مستقلة.
ابدأ بنموذج داخل شبكة معزولة، ثم اختبر المصادقة وفشل الاتصال والسجلات قبل أي نشر خارجي.
اترك تعليقا